

Buongiorno a tutti voi, appassionati di contorsioni mentali sul futuro e l’innovazione,
questa settimana Piano B si muove in un territorio che, detto male, sarebbe “l’AI sta facendo cose sempre più strane” e, detto un po’ meglio, è il punto in cui le macchine smettono di essere soltanto utensili e cominciano a somigliare a un luogo da abitare.
Ci sono intelligenze artificiali in grado di leggere il pensiero umano (poi vedremo come); c’è un rapper deepfake che prova a trasformare l’algoritmo in megafono ideologico e finisce, fortunatamente, per mostrare anche i limiti estetici dello slop; c’è un tool che fa una cosa oggi più preziosa dell’entusiasmo, cioè testare; e c’è infine un consorzio di giganti tech che sembra voler introdurre un’idea quasi scandalosamente adulta nel discorso sull’AI: che la sicurezza, da qui in poi, potrebbe essere una faccenda cooperativa.
Procediamo con ordine, coscienziosamente.
Bright Festival: cosa aspettarci dall’evento
Prima di iniziare, però, vogliamo ricordarvi che dal 17 al 19 aprile torna a Firenze il Bright Festival, e per The Bunker, che anche quest’anno è media partner dell’evento, è una di quelle occasioni che vale la pena raccontare non come semplice agenda culturale ma come piccolo atlante del presente: tre giorni in cui arte, tecnologia e immaginazione smettono di comportarsi da discipline separate e cominciano finalmente a frequentarsi sul serio.
Il festival si muoverà tra Stazione Leopolda, The Social Hub e Innovation Center di Fondazione CR Firenze, trasformando la città in un laboratorio diffuso di creatività digitale. Il cuore pulsante sarà alla Leopolda, con installazioni immersive e opere audiovisive da attraversare più che da osservare, in un programma costruito attorno a luce, suono, spazio e tecnologie emergenti. Non la solita idea di mostra da contemplare in silenzio, insomma, ma un’esperienza che chiede al pubblico di entrare dentro le opere, di abitarle.
Accanto alla parte espositiva, Bright mette in fila anche un programma fitto di talk, workshop e masterclass dedicati all’intelligenza artificiale applicata alla cultura, al design digitale e ai nuovi linguaggi della comunicazione visiva. È uno di quei festival che hanno il buon gusto di non scegliere tra teoria e spettacolo: si può ascoltare, imparare, discutere, e poi ritrovarsi dentro una performance audiovisiva o in mezzo a una serata di musica elettronica.
C’è poi un aspetto particolarmente riuscito del progetto: una sezione dedicata all’infanzia, pensata per avvicinare anche i più piccoli a un uso creativo e consapevole delle tecnologie digitali. Che è forse il modo migliore per ricordarsi che il futuro, prima di essere una minaccia o una promessa, è una grammatica che si impara.
Bright, in fondo, continua a fare una cosa rara: rendere accessibile la complessità senza impoverirla. E anche per questo, da media partner, The Bunker sarà lì.
Menù della settimana
🅑 Il Meglio di The Bunker - Due testi in cui l’intelligenza artificiale smette di essere slogan e diventa struttura, linguaggio, travestimento.
🛠️ Il tool del mese - Un crash test per agenti AI: meno fuochi d’artificio, più affidabilità.
✍️ L’editoriale di Piano B - Project Glasswing, ovvero quando la cybersicurezza prova a diventare una disciplina del noi.

L’IA ora può leggere il pensiero (o quasi)
di Francesco D’Isa
Non è telepatia da salotto vittoriano, ma qualcosa di più interessante: un’IA che non afferra le parole, bensì il loro campo gravitazionale. D’Isa racconta il momento in cui neuroscienze e modelli linguistici cominciano, con cautela, a capirsi.
Il rapper IA che fa propaganda per l’estrema destra
di Pierluigi Fantozzi
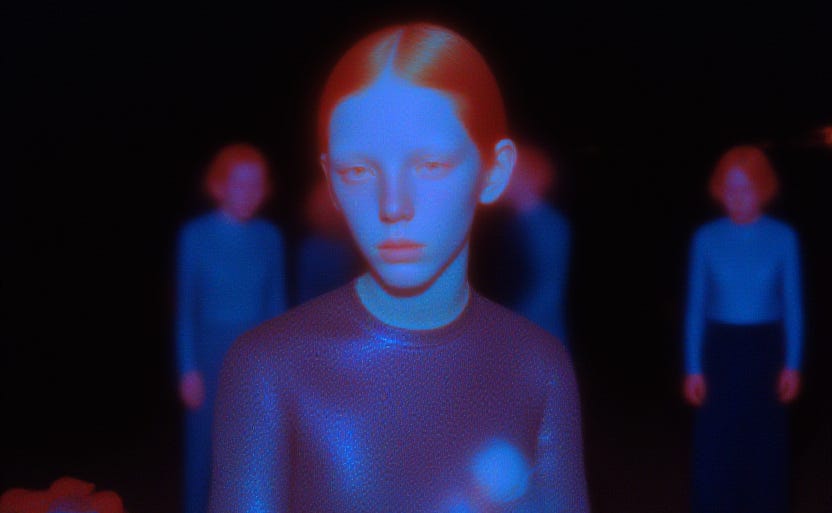
Danny Bones è un paradosso con beat drill: un avatar sintetico che usa codici culturali altrui per vendere identità prefabbricate. Fantozzi mostra però anche l’altra faccia: il pubblico riconosce lo slop più di quanto i profeti del collasso amino ammettere.

Giskard OSS v3
Negli ultimi mesi il mercato dell’intelligenza artificiale ha prodotto soprattutto strumenti pensati per generare: testo, immagini, codice, presentazioni, simulazioni di competenza. Molto meno numerosi, e per questo spesso più interessanti, sono invece i tool che cercano di rispondere a una domanda più concreta: come si testa davvero un sistema AI prima di metterlo in circolazione?
È qui che entra in gioco Giskard OSS v3, nuova versione della piattaforma open source dedicata alla valutazione di agenti e applicazioni basate su modelli linguistici. Più che promettere meraviglie, Giskard prova a fare una cosa meno spettacolare ma infinitamente più utile: verificare se un sistema regge, dove sbaglia e quanto ci si possa fidare del suo comportamento nel tempo.
La sua idea migliore si chiama scenario, e già il nome ha qualcosa di felicemente teatrale: non il prompt singolo, atomico, da fiera campionaria, ma la sequenza; non la risposta brillante presa da sola, ma il comportamento nel tempo. Persona, regole, contesto, regressioni: insomma, non “sa rispondere?”, ma “sa stare al mondo senza rompere niente?”. La beta si sente, e alcune componenti del nuovo ecosistema sono ancora in costruzione; ma ha proprio il fascino dei tool seri, quelli che non vendono onnipotenza ma metodo.
Voto: 8,6/10
Non perché faccia magie, ma perché ricorda una verità che il mercato AI preferirebbe talvolta dimenticare: generare è facile, verificare è civiltà.

Project Glasswing: la sicurezza come forma di maturità
di Niccolò Carradori
Anthropic ha annunciato Project Glasswing, un nuovo consorzio che riunisce alcune delle più grandi aziende tecnologiche e infrastrutturali del mondo con un obiettivo molto preciso: capire come l’intelligenza artificiale stia cambiando, e possa cambiare ancora più radicalmente, il campo della cybersicurezza.
Il progetto nasce insieme a Mythos Preview, un modello non ancora distribuito al pubblico che, secondo l’azienda, ha mostrato capacità particolarmente avanzate nell’individuare vulnerabilità, analizzare sistemi software e costruire catene di exploit in contesti simulati. Per questo Anthropic ha deciso di limitarne inizialmente l’accesso a un gruppo ristretto di organizzazioni, nella speranza di guadagnare tempo: non per rallentare il futuro, ma per capire come difenderlo prima che arrivi dappertutto.
La cosa più interessante di Project Glasswing, almeno a una prima lettura, è che sembra il contrario del suo stesso campo semantico. La cybersicurezza viene quasi sempre raccontata con un vocabolario da fortino: muri, difese, perimetri, intrusioni, escalation. Glasswing, invece, ha un suono fragile, quasi trasparente. E forse è già una prima indicazione utile: siamo entrati in una fase in cui la sicurezza digitale non assomiglia più soltanto all’arte di costruire porte blindate, ma anche all’abilità molto meno virile e molto più sofisticata di capire in anticipo dove il materiale flette e si incrina.
Ora, il dettaglio che tende a passare per semplice spettacolarizzazione giornalistica — e che invece secondo me è il cuore della faccenda — è questo: Mythos non sarebbe stato addestrato “per il cyber” in senso stretto, ma per il codice; e proprio dal fatto di essere molto forte nel codice discenderebbe, come effetto collaterale non esattamente trascurabile, la capacità di trovare vulnerabilità, costruire exploit chain, fare penetration testing, analizzare configurazioni errate e perfino valutare binari senza avere accesso al sorgente. Anthropic sostiene inoltre che il modello abbia già individuato migliaia di vulnerabilità ad alta gravità, incluse falle in sistemi operativi e browser molto usati.
Per anni abbiamo parlato di strumenti di coding come se appartenessero a una categoria relativamente ordinata: assistenti, copiloti, correttori, acceleratori. Project Glasswing ci costringe a una constatazione un po’ più scomoda e anche, in un certo senso, intellettualmente più elettrizzante: che a un certo livello di competenza la distinzione tra “scrivere software” e “forzare software” non resta una distinzione ontologica, ma diventa una distinzione d’uso, di contesto, di governance. È come scoprire che insegnando a qualcuno una lingua in modo davvero profondo gli si è insegnato, senza volerlo, anche la retorica, la diplomazia e la menzogna. Non perché siano la stessa cosa, ma perché condividono abbastanza struttura da rendere le frontiere meno rassicuranti di quanto ci piaceva credere.
La scelta di Anthropic, allora, è notevole non tanto perché prudente — la prudenza, da sola, è spesso solo il nome elegante della paura reputazionale — ma perché prova a mutuare dal mondo della coordinated vulnerability disclosure una logica che finora il discorso pubblico sull’AI ha praticato poco: dare ai manutentori, ai fornitori d’infrastruttura, ai difensori, un margine temporale per capire e correggere prima che la potenza diventi banalmente disponibile. Non è una soluzione definitiva; è però una soluzione adulta. E in un settore che fino a ieri oscillava tra l’evangelismo da palco e l’apocalisse da podcast, l’età adulta è già una forma di innovazione.
C’è anche, in questa storia, qualcosa di sorprendentemente incoraggiante: dei concorrenti che si parlano. Google che lavora accanto a un consorzio promosso da Anthropic. Microsoft che dichiara apertamente che la cybersicurezza non sarà più limitata dalla sola capacità umana. La Linux Foundation che entra nella conversazione non come comparsa filantropica, ma come custode materiale di quella porzione enorme del mondo digitale che chiamiamo “open source” con l’aria distratta con cui si dice “ossigeno”, dimenticando che senza di esso sveniamo tutti. Non è poco. C’è persino qualcosa di quasi commovente, per quanto la parola sia fuori moda nei documenti di settore, nel vedere giganti industriali riconoscere che il problema non è più individuale. Che una falla trovata in un punto della rete del software non resta lì, in quel punto, come un chiodo storto su un pavimento privato: diventa rapidamente ecologia condivisa.
Naturalmente la domanda successiva, e molto meno comoda, è: chi resta fuori? Perché ogni consorzio è anche una liturgia d’accesso, e ogni accesso esclusivo produce una nuova gerarchia. Se i modelli migliori per la difesa vengono inizialmente affidati a una costellazione di soggetti già potentissimi, il rischio non è soltanto geopolitico o commerciale; è immaginativo. Si potrebbe finire per considerare “sicuro” solo ciò che è stato prima visto, testato, autorizzato da una ristretta aristocrazia computazionale. E tuttavia — ed è qui che mi pare utile resistere al riflesso pavloviano del cinismo — Glasswing contiene anche il seme di un’altra ipotesi: che questa concentrazione iniziale serva non a privatizzare per sempre la protezione, ma a guadagnare il tempo necessario per diffonderla meglio. Le donazioni a organizzazioni della sicurezza open source e l’idea di condividere pubblicamente almeno parte delle lezioni apprese vanno lette esattamente in questa tensione.
È una prospettiva, questa, che trovo stranamente ottimista. Non perché il quadro sia rassicurante — non lo è, e sarebbe sciocco fingere il contrario — ma perché per la prima volta, in modo piuttosto esplicito, una parte dell’industria sembra dire che l’AI non sarà matura quando saprà fare più cose; sarà matura quando costringerà gli umani a cooperare meglio.
Leggici tutta la settimana su The Bunker e seguici su Instagram.
Vuoi conoscere meglio il nostro progetto? Vorresti entrare a far parte della community di The Bunker? Scrivici a
info@thebunker.it!
